L'automatisation de confiance : ce que tout acheteur devrait évaluer aujourd'hui
Il n'y a pas si longtemps, l'achat d'un robot de nettoyage autonome était une décision opérationnelle simple.
Quel serait le gain de productivité ? Quelle part des coûts de main-d'œuvre serait supprimée ? Et en combien de temps l'investissement serait-il rentabilisé ? Si le retour sur investissement franchissait le seuil requis, l'achat était validé.
Aujourd'hui, le processus d'achat est très différent. La DSI veut savoir à quoi la machine se connecte. La conformité veut savoir quelles données elle enregistre et où elles finissent par atterrir. Ni l'une ni l'autre n'a choisi la machine, et aucune des deux ne calcule le coût du nettoyage pour l'évaluer.
La plupart des responsables opérationnels n'ont jamais été formés à ce type d'évaluation. Voici ce qu'il faut examiner, et pourquoi une automatisation sécurisée et sans caméra réduit le risque opérationnel, quelle que soit l'évolution future de la réglementation.
Pourquoi les critères ont changé
Ce changement s'explique facilement et ne tient pas à un événement ou une réglementation en particulier. Il reflète une évolution plus large de la manière dont les entreprises évaluent les technologies connectées.
La pression réglementaire sur les technologies industrielles connectées augmente dans l'UE et en Suisse, sans qu'un événement médiatique isolé ne soit à l'origine de cette tendance. Elle se manifeste plutôt par une liste croissante d'échéances et de directives. Le Cyber Resilience Act de l'UE rendra obligatoire le signalement des vulnérabilités et des incidents pour les produits connectés à partir du 11 septembre 2026, avec une application complète dès le 11 décembre 2027. La directive NIS2 classe déjà l'ensemble du secteur logistique - y compris les opérations d'entrepôt, les robots et les AGV - comme infrastructure essentielle, avec de véritables obligations de gestion des cyber-risques. Le dispositif européen de filtrage des investissements étrangers se durcit encore, tandis que l'on discute d'étendre les exigences existantes en matière de sécurité de la chaîne d'approvisionnement à un éventail plus large de technologies connectées. Qu'il s'agisse de logiciels cloud, d'infrastructures de télécommunications ou de robotique, les acheteurs se posent de plus en plus de questions sur l'origine de la technologie, sa gouvernance, et qui y a réellement accès.
- L'automatisation est passée du stade pilote à la production. Les robots ne sont plus cantonnés à un coin du centre de distribution. Ils opèrent dans les entrepôts, les lignes de production et les centres de distribution, au milieu des personnes, des stocks et des processus propriétaires.
- Les robots sont devenus perceptifs. Pour naviguer de façon fiable, une machine doit construire et maintenir un modèle de son environnement. Ce modèle est une description de votre site, et selon les capteurs - ou les caméras - utilisés, cette description peut être extrêmement détaillée.
- La connectivité est devenue la norme. La gestion de flotte, la surveillance à distance, les mises à jour à distance (OTA) et l'intégration aux systèmes d'entrepôt sont désormais des fonctionnalités attendues, et chaque connexion constitue également un point à considérer.
- L'agencement des sites n'est plus un détail anodin. La configuration des rayonnages, les zones de stockage temporaire, l'organisation des lignes, les flux de palettes, les schémas de changement de production : tout cela constitue l'expression physique de la manière dont une entreprise se positionne face à la concurrence. Les sous-traitants industriels sont souvent contractuellement tenus d'empêcher un client de voir les opérations d'un autre. Les usines automobiles préparent des outillages pour des produits pas encore annoncés. Les prestataires logistiques tiers font tourner des marques concurrentes sous un même toit.
Rien de tout cela n'est nouveau pour un responsable opérationnel. Ce qui est nouveau, c'est que les machines qui évoluent dans ces environnements ne sont plus de simples machines. Ce sont des systèmes connectés, pilotés par logiciel, qui font désormais partie de l'écosystème technologique global de l'entreprise.
Quatre domaines à évaluer pour tout acheteur d'automatisation
- Données et confidentialité. Ce que la machine enregistre, et ce qu'elle conserve.
Chaque capteur constitue une décision de collecte de données, prise soit par vous, soit par votre fournisseur. Il est essentiel de comprendre ce qui est capturé, pourquoi, pendant combien de temps ces données sont conservées, et qui peut y accéder par la suite. Deux robots peuvent accomplir la même tâche tout en produisant des enregistrements très différents pour votre site. Une machine qui navigue par caméra génère des images exploitables : agencement des lieux, mouvements de stocks, lignes de production et personnes présentes. Une machine qui navigue par LiDAR construit une géométrie spatiale, suffisante pour se déplacer avec sécurité et précision. Cette distinction détermine si votre site doit être géré comme un environnement vidéo - ou s'il peut ne jamais le devenir.
- Sécurité et connectivité . Comment la machine s'intègre à votre réseau et à vos systèmes.
C'est au niveau de l'intégration que la sécurité tient ou lâche. Les connexions propriétaires et non documentées sont celles qui sont mal conçues, jamais maintenues, et vite oubliées. Les interfaces basées sur des standards ouverts peuvent être inspectées par vos propres équipes. Demandez si le fournisseur propose une API REST documentée, s'il prend en charge une norme ouverte d'interopérabilité de flotte comme VDA 5050, et ce qu'échange réellement une intégration avec votre WMS. La coordination du nettoyage n'a généralement pas besoin de données d'inventaire. Elle a surtout besoin de savoir si une allée est dégagée ou si une équipe a terminé son poste. Une bonne intégration ne transmet que le strict nécessaire à l'exécution de la tâche, et votre équipe doit pouvoir voir exactement ce qui est échangé.
- Gouvernance et contrôle. Où résident les données, et quelle loi s'y applique.
« Dans le cloud » n'est pas une réponse suffisante. Demandez quel cloud, dans quelle juridiction, sous quel régime de protection des données (RGPD, loi fédérale suisse sur la protection des données, ou les deux), et surtout, ce qui doit réellement sortir de votre site pour que le robot fonctionne. Les données de contrôle et d'exploitation qui ne quittent jamais votre réseau local représentent un risque nettement plus faible que celles qui doivent voyager pour que le système fonctionne.
- Résilience et confiance envers le fournisseur. Qui peut mettre à jour la machine, et qui sera encore là dans sept ans
Deux questions généralement posées séparément, mais qui devraient être liées, car toutes deux portent en réalité sur la dépendance.
- Contrôle : comment les mises à jour logicielles sont-elles signées et validées, peuvent-elles être testées avant un déploiement sur l'ensemble de la flotte, et qui, au sein du fournisseur, peut envoyer du code vers une machine installée dans vos locaux ? Les mises à jour à distance sont un véritable avantage - et une véritable surface d'attaque
- Continuité : où sont stockées les pièces détachées, quel est le délai de livraison réaliste jusqu'à votre site, le service est-il assuré par les équipes du fournisseur ou par plusieurs niveaux de sous-traitants, et cette plateforme sera-t-elle probablement encore prise en charge dans sept ans ? Un robot pour lequel vous ne pouvez plus obtenir de pièces devient un obstacle coûteux, planté au milieu d'une allée.
Si un fournisseur ne peut pas répondre clairement à ces questions, c'est en soi une réponse.
À quoi ressemble « l'automatisation de confiance » en pratique
L'aspect encourageant de cette évolution, c'est que de bonnes réponses existent déjà. L'automatisation de confiance ne signifie pas moins de capacités ; c'est une capacité conçue dès le départ en tenant compte de ces questions. Voici à quoi ressemble une bonne réponse dans chaque domaine.
1. Données et confidentialité.
Une bonne réponse commence par ce qui n'est pas collecté. La meilleure position à adopter face aux données d'un site n'est pas d'en gérer soigneusement une archive : c'est de ne jamais les avoir générées. Recherchez une navigation qui produit de la géométrie spatiale plutôt que des images exploitables, un ensemble de capteurs volontairement limité, une durée de conservation clairement documentée, et une juridiction nommée avec un régime de protection des données clairement identifié pour tout ce qui est stocké.
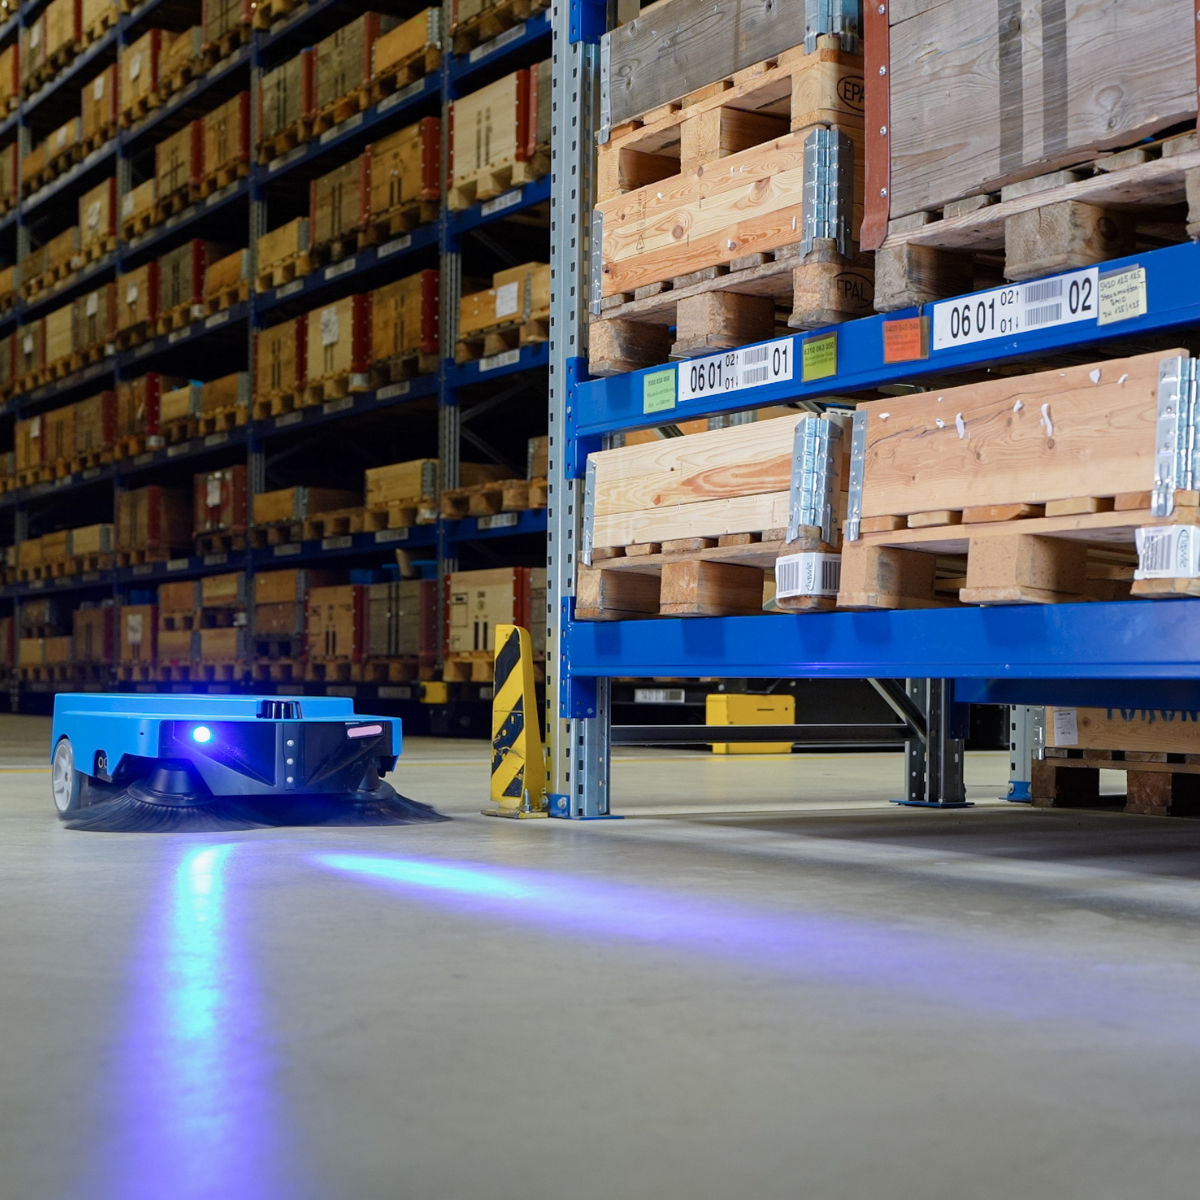
En pratique : les balayeuses industrielles autonomes de KEMARO naviguent grâce au LiDAR et à des capteurs 3D, plutôt qu'en filmant les sites où elles travaillent. La conséquence pratique est significative : les robots nettoient de grandes surfaces industrielles de façon autonome, sans créer d'enregistrements visuels des agencements d'entrepôt, des mouvements de stocks, des lignes de production ou des personnes présentes. C'est le cœur du débat LiDAR contre caméra. Le LiDAR construit la carte spatiale dont un robot a besoin pour se déplacer avec sécurité et précision, mais il ne produit pas d'image exploitable de vos opérations. Pour les sites où les procédés sont propriétaires et où la confidentialité des employés est prise au sérieux, cette distinction élimine une source de risque réelle avant même qu'elle ne puisse se matérialiser.
2. Sécurité et connectivité.
Le chemin de commande - les instructions qui font bouger la machine - devrait rester sur votre propre réseau, derrière vos propres règles de pare-feu, sur un segment déjà géré par votre équipe OT. Le cloud sert à ce qui bénéficie réellement d'y être : la surveillance, les rapports, les mises à jour. Le test est simple : si la connexion tombe, la machine continue-t-elle à faire son travail ?
En pratique : l'intégration est souvent l'endroit où la confiance se gagne ou se perd, l'architecture compte donc énormément. Les robots KEMARO peuvent être connectés à un système de gestion ou de contrôle d'entrepôt via une API REST basée sur des standards, mais le chemin de commande transite par le réseau local du client, derrière ses propres règles de pare-feu. Le système qui émet les instructions communique directement avec le robot, sur site. Les commandes opérationnelles n'ont pas besoin de passer par le cloud pour fonctionner.
3. Gouvernance et contrôle.
Une bonne réponse traite la machine comme un logiciel qui aurait simplement des roues. Des mises à jour signées et validées, testables avant un déploiement sur l'ensemble de la flotte, avec un nombre restreint et identifiable de personnes habilitées à envoyer du code. Des interfaces documentées et basées sur des standards, permettant à votre propre équipe d'inspecter ce qui est échangé plutôt que de devoir faire confiance aveuglément. Des intégrations qui ne transmettent que le strict nécessaire. La transparence joue ici un rôle central : un fournisseur qui publie son interface est un fournisseur prêt à être vérifié.
En pratique : KEMARO s'intègre via une API REST documentée, prend en charge VDA 5050 pour l'interopérabilité de flotte lorsque les robots partagent l'espace avec des AGV, et déploie ses mises à jour logicielles à distance via Sphere. Ce qu'échange une intégration de nettoyage reste proche des besoins réels de coordination du nettoyage : l'état des allées et des équipes, pas les données d'inventaire.
4. Confiance envers le fournisseur et résilience.
Une bonne réponse est une réponse claire : conception et assemblage localisables sur une carte, pièces détachées stockées à proximité de la flotte avec un délai de livraison de quelques jours, service assuré par des employés du fournisseur lui-même, et un engagement envers la plateforme qui dépasse la durée d'amortissement. C'est l'aspect de l'évaluation qui
n'apparaît jamais dans un questionnaire de sécurité, et qui pourtant pèse davantage sur le résultat final que la plupart de ce qui y figure.
En pratique : les robots KEMARO sont conçus et assemblés en interne à Eschlikon, en Suisse, sur le même site où l'entreprise a été fondée en 2016. La Suisse est couverte directement par l'équipe terrain de KEMARO, complétée par un réseau de revendeurs présent dans 40 pays.
L'essentiel ne repose pas sur une seule fonctionnalité isolée. Il repose sur le fait que chaque question de l'acheteur trouve une réponse délibérée et défendable, parce que le produit a été conçu en tenant compte de ces questions dès le départ, plutôt que d'y être adapté a posteriori. C'est ce que KEMARO appelle la « confidentialité dès la conception » (privacy-by-design).
Pourquoi cela compte, quelle que soit l'évolution de la réglementation
Il serait facile de présenter tout cela comme une simple réaction à un contexte réglementaire changeant. Mais ce cadrage passe à côté du changement plus profond dans la manière dont l'automatisation est aujourd'hui évaluée.
La réglementation continuera d'évoluer sur tous les marchés. Mais les raisons fondamentales de privilégier une automatisation de confiance ne dépendent d'aucune règle en particulier. Ne pas collecter des données dont on n'a pas besoin réduit le risque dès aujourd'hui. Garder le contrôle des données sur son propre réseau réduit dès aujourd'hui la probabilité d'une cyberattaque. Choisir un fournisseur avec un support local et une chaîne d'approvisionnement stable protège dès aujourd'hui la disponibilité des équipements.
Autrement dit, la confidentialité dès la conception et l'intégration sécurisée ne sont pas des coûts de mise en conformité. Ce sont des réductions du risque opérationnel qui, de surcroît, vous placent du bon côté, quelle que soit la direction que prendra la réglementation.
Alors, si vous êtes en train d'évaluer une solution d'automatisation, continuez à vous poser les questions de productivité, de main-d'œuvre et de retour sur investissement — ces chiffres restent déterminants pour savoir si l'automatisation a du sens. Mais ajoutez une question de plus, et posez-la dès le départ : pouvons-nous faire confiance à cette technologie au sein de notre site, et à l'entreprise qui la propose, pour les années à venir ?